CrowdStrike披露ARTEX事件:AI辅助渗透测试会放大哪些安全风险
CrowdStrike称,疑似单一操作者借助开源AI渗透测试工具ARTEX影响多家韩国金融机构。事件说明,AI正显著降低安全测试的门槛,也让企业必须重新审视访问控制、审计和工具治理。
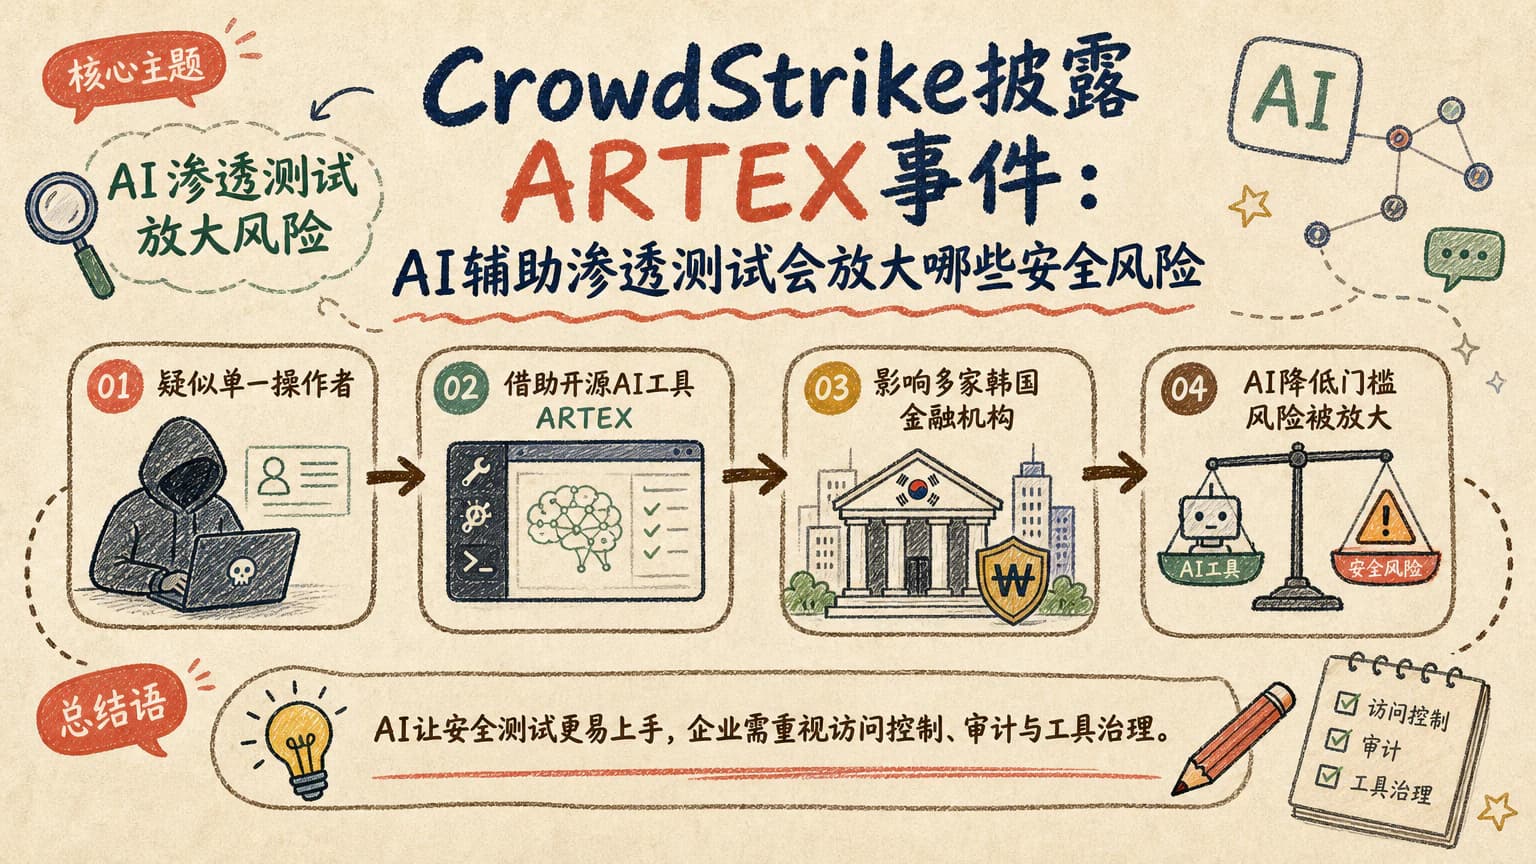
据The Decoder援引CrowdStrike的报告,一起围绕开源工具ARTEX的安全事件受到关注。报告描述的时间窗口为2026年9月底至10月初,并称疑似单一操作者借助AI驱动的渗透测试工具,影响了多家韩国金融机构。
报告称,其中一家银行出现超过2.5万条记录暴露,涉及姓名、联系方式、收入及信用额度等信息。CrowdStrike据此认为,AI辅助工具可能让具备基础技术能力的人完成过去需要多人协作、耗时更长的安全测试活动。
ARTEX被描述为一款接入AI能力的开源渗透测试工具。事件真正值得讨论的地方,并不是传统安全工具是否更强,而是自然语言、代码生成和自动执行被组合后,原本属于专业团队的工作开始呈现大众化、批量化特征。
从专业测试走向低门槛自动化
过去,渗透测试往往需要专业人员识别资产、分析接口、编写脚本并整理结果,每个环节都需要较强经验。AI加入后,任务拆解、脚本生成、错误修正和报告归纳可以明显提速,使用者与工具之间的交互也更接近日常软件操作。
这种变化同时作用于防守和攻击两侧。企业可以用它检查内部系统、验证配置和发现暴露面,但同一套能力也能被用于未经授权的目标。技术门槛下降,不会自动区分授权测试与越界使用。
需要注意的是,报告来自安全厂商,事件细节与影响范围仍应等待独立验证。“疑似单人操作”是对行为痕迹的判断,不等同于已经确认操作者身份。技术事实、归因结论和损失规模,应分开看待,不能直接混为一谈。
开发者与企业如何应对
对开发者而言,AI编程助手正在把自然语言快速转成可执行代码,这会提高脚本编写效率,也会放大未经测试代码、危险权限和错误配置的风险。涉及系统调用、网络访问或数据处理的代码,应进入沙箱验证,并保留人工复核环节。
对企业用户来说,重点不是禁用所有AI安全工具,而是明确授权边界、资产清单、密钥管理和操作日志。高风险任务应采用最小权限,重要数据应隔离保存,工具输出则要经过人工确认,避免把模型建议直接当作可靠结论。
中文用户还应关注另一层问题:海外开源工具的安装成本、模型接口合规性、中文资料质量以及企业数据是否会被上传到第三方服务。对于金融、医疗和研发团队,本地部署或接入受控模型,往往比直接调用公共服务更适合处理敏感信息。
后续可观察ARTEX项目的维护变化、CrowdStrike是否补充技术证据,以及其他安全厂商能否独立复核相关发现。行业也会继续把同类工具用于防守演练、代码审查和资产检查,但AI安全能力的普及速度,可能比治理规则的形成速度更快。
同主题阅读路径
查看「产品动态」栏目读完文章后,如果你想继续筛选 AI 工具,可以从真实使用场景开始做横向比较。
查看 AI 工具