九款主流对话式 AI 被指"漏题":聊天标题、提示词与截图如何流向第三方
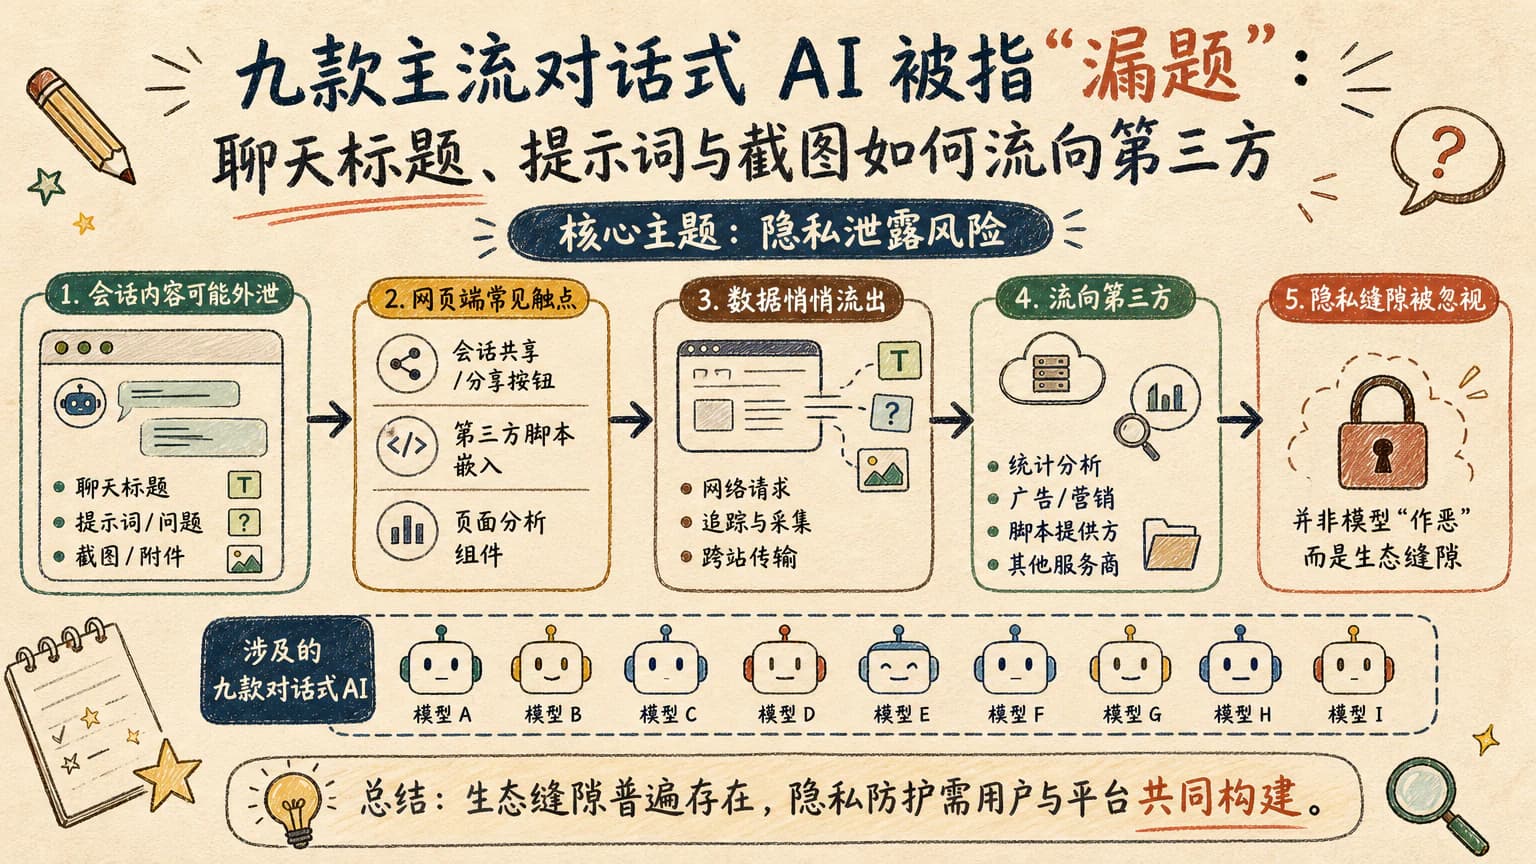
一项来自欧洲研究机构的系统化测试显示,ChatGPT、Claude、Grok、DeepSeek、Gemini、Perplexity、Copilot、Mistral、Meta AI 九款对话式 AI 在会话页面上,可能向第三方泄露用户的会话标题、提示词乃至屏幕截图。结论并不指向这些大模型本身"作恶",而是揭示出 web 端会话共享、分享按钮、第三方脚本嵌入和页面分析组件之间,存在一道普遍被忽视的隐私缝隙。
研究做了什么
研究人员没有去攻击大模型,而是把目光放在了最朴素的环节:你打开浏览器,登录 ChatGPT、Claude、Grok、DeepSeek、Gemini、Perplexity、Copilot、Mistral、Meta AI 之后,网页里到底跑了哪些第三方脚本,这些脚本又能看到什么。
测试覆盖了九款服务,统一在桌面浏览器中复现"登录—发起对话—生成长回复"的标准流程,然后抓取网络请求和页面 DOM,观察哪些第三方域名拿到了哪些字段。
他们的结论直白:几乎每一款服务都在会话页面里加载了来自外部域名的脚本或分析组件,部分情况下这些第三方能看到的内容,比大多数用户想象的多。
到底泄露了什么
研究区分了三种粒度的暴露。第一层最常见:会话标题、用户输入的提示词正文、AI 生成的回答片段,会以明文形式出现在页面源代码或第三方分析请求里。
第二层更敏感:当用户使用"分享对话链接"功能时,部分平台会把链接直接拼到第三方分析参数中,使得第三方能够推断出哪些会话被公开。
第三层最让人意外:在某些服务的特定页面上,分析脚本甚至能拿到页面的截图或屏幕录像数据,这意味着用户屏幕上展示给 AI 的内容,理论上也进入了第三方数据流。
为什么这不等同于"AI 模型偷数据"
需要先把责任边界划清楚。研究观察到的泄露,绝大多数发生在浏览器侧,而非模型服务本身。也就是说,数据并不是被大模型"卖给"了谁,而是网页里嵌入的分析、广告、统计、性能监控代码,顺着正常的网页加载链条,顺便读到了页面上的文字和图像。
这种泄露机制和早年讨论"剪贴板网站读取用户复制内容"的逻辑很像:服务方未必主动分享,但默认放行了第三方脚本的读取权限。
对开发者和企业用户的实际影响
最直接的提醒:别把机密数据直接贴进 web 端会话框。如果一定要用,优先选择官方桌面客户端或 API,而不是浏览器页面。
对企业而言,这意味着内部使用 AI 工具时,需要重新评估浏览器扩展、企业代理、内容过滤策略。仅靠"我们签了保密协议"的供应商承诺,已经不够。
对做 AI 产品的团队来说,这是一次公开的提醒:会话页面里要不要塞分析脚本,塞哪些,需要被当成一个产品决策来对待,而不是默认行为。
中文用户应该关注什么
对于日常用 AI 写文案、跑代码、翻译资料的个人用户,重点不是恐慌,而是养成习惯:敏感内容走客户端或 API;对外分享会话链接前,确认链接本身没有被第三方埋点跟踪。
如果你正在用 DeepSeek、智谱、文心、Kimi、豆包等国内服务,这次的结论来自海外研究,并不直接覆盖国内产品。但底层逻辑相通:任何在网页里跑第三方脚本的 AI 服务,理论上都存在类似的暴露面。
后续值得观察的点
第一,各家厂商是否会公布自己的会话页面第三方脚本清单,这本身会成为一个新的透明度指标。
第二,浏览器扩展、企业网关是否会出现"AI 会话隐私模式"这类专用工具,自动拦截第三方对会话页面的读取。
第三,这类研究会推动监管把"会话页面"作为一种特殊的网页类型来对待,而不仅仅是普通网页。
对普通用户来说,记住一句话就够:浏览器里的 AI 会话,默认不是私密会话。
同主题阅读路径
查看「行业观察」栏目读完文章后,如果你想继续筛选 AI 工具,可以从真实使用场景开始做横向比较。
查看 AI 工具