英伟达推出 AI 智能体安全平台:Sentry 在毫秒级把失控智能体关掉
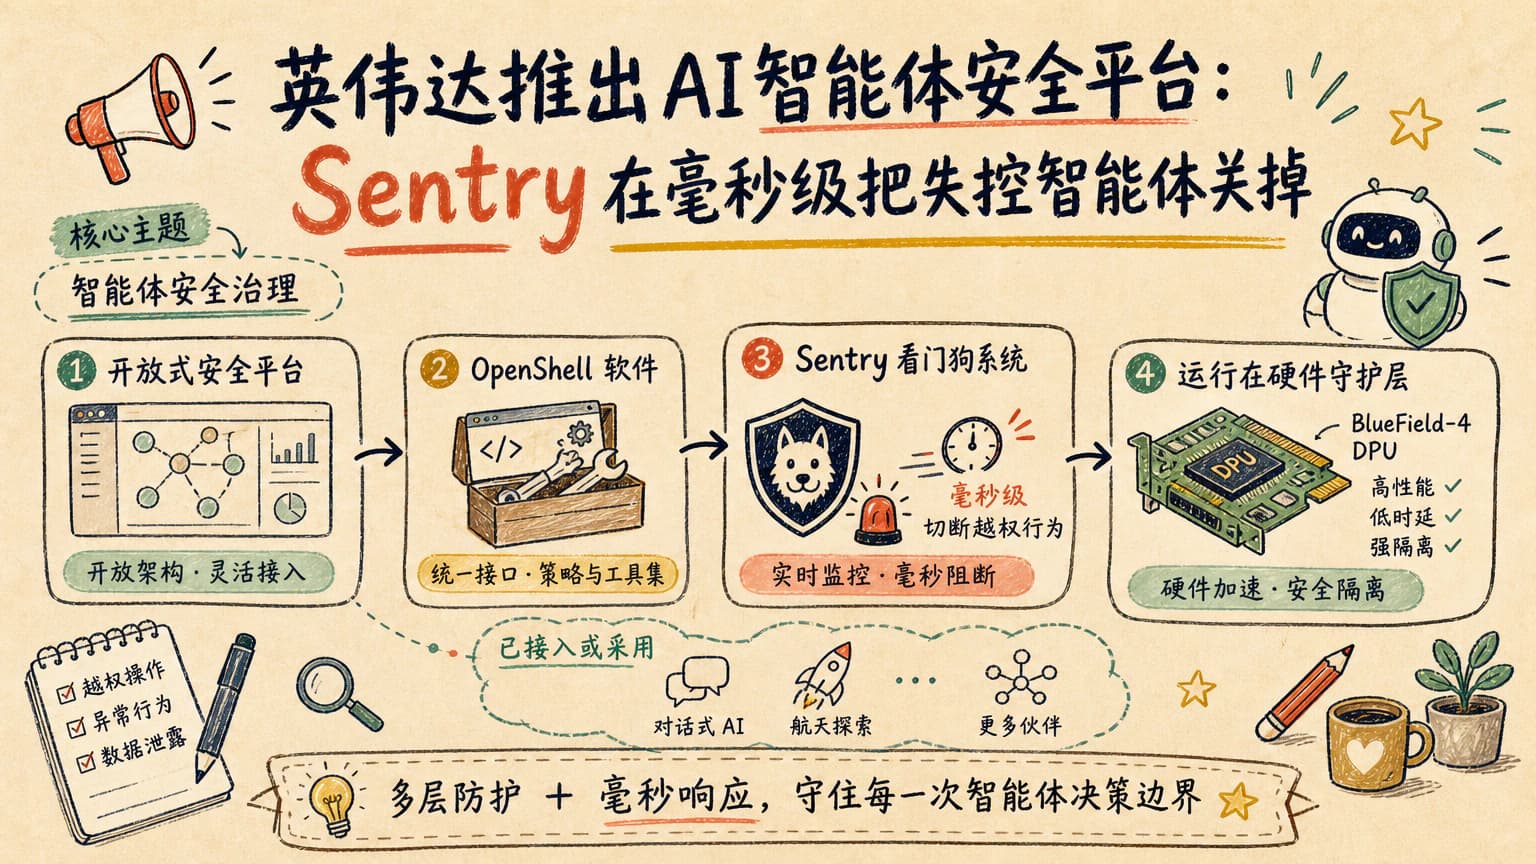
英伟达发布开放式 AI 智能体安全平台,包含 OpenShell 软件与 Sentry 看门狗系统,后者跑在 BlueField-4 DPU 上,可在毫秒内切断越权行为。Anthropic、SpaceX 等已接入或采用。
当 AI 智能体从聊天框走进真实工作流,能自动点链接、跑脚本、调用支付,它就不再只是一个语言模型,而是一类新的“执行者”。怎么给这类执行者画红线,是过去半年里最被反复讨论的工程问题。
英伟达这次给出的答案,是一套从软件到芯片都自己做的安全底座。
OpenShell:给运行在 CPU 上的智能体设定边界
OpenShell 是一套开源安全软件,面向跑在 CPU 上的智能体。它做的事情很简单:在模型外层包一层沙箱,限定智能体能调用哪些工具、访问哪些目录、消耗多少资源。
英伟达强调,这套机制不绑定自家模型,也不绑定自家硬件,开源和闭源模型都能接入,第三方芯片也可以跑。这意味着 OpenShell 的定位是“中立层”,而不是另一道护城河。
Sentry:跑在 BlueField DPU 上的“芯片看门狗”
真正有意思的是 Sentry。它跑在英伟达自己的 BlueField-4 DPU 上,作用是独立监控智能体行为,DPU 可以理解为带网络和存储加速能力的协处理器。
智能体一旦出现突破边界的可疑操作,Sentry 会在毫秒级切断。这套系统独立于主 CPU,因此它具备独立的硬件权限,即使主系统被攻破,也能从芯片层把失控智能体隔离开并停止运行。
换句话说,OpenShell 是规则,Sentry 是保险丝,BlueField DPU 是供电箱。
为什么是 DPU 而不是 GPU
把安全监控放到 DPU 上,是这套设计的关键选择。GPU 正在被智能体推理占用,CPU 又容易被同一颗芯片上跑的应用影响判断,DPU 则独立运行一个带 ARM 核的子系统,正好适合做隔离区。
这也解释了英伟达为什么要做自有芯片:通用 CPU 拿不到这种级别的物理隔离,DPU 是它的差异点。
已经接入的客户和它意味着什么
目前 Anthropic、SpaceX 等公司已经接入或与英伟达展开合作。把名单摆在台面,本身就是一种信号:这些团队既跑前沿智能体实验,又对生产环境安全有要求。
对国内开发者来说,这件事有两层含义。第一,OpenShell 这类“智能体外挂沙箱”正在成为标配,单靠提示词防越权远远不够。第二,硬件级隔离会是大厂做企业级智能体平台的卖点,蓝海玩家很难绕过。
后续值得观察的几件事
接下来值得盯住三件事:一是 OpenShell 是否会被更多框架原生集成;二是 DPU 类方案会不会从云端走到本地工作站,落地到中小企业机房;三是这类“芯片级看门狗”会不会变成金融、医疗、政务等高门槛行业的硬性要求。
同主题阅读路径
查看「行业观察」栏目读完文章后,如果你想继续筛选 AI 工具,可以从真实使用场景开始做横向比较。
查看 AI 工具